はじめに
OT環境向けのリモートアクセスソリューションとして注目されるDispelですが、そのセキュリティや利便性はどのような仕組みによって実現されているのでしょうか。
本記事では、Dispelを構成する主要な要素を取り上げ、それぞれの役割や特長を解説します。Dispelがどのようにゼロトラストに基づく安全なリモートアクセスを実現しているのか、その全体像をご紹介します。
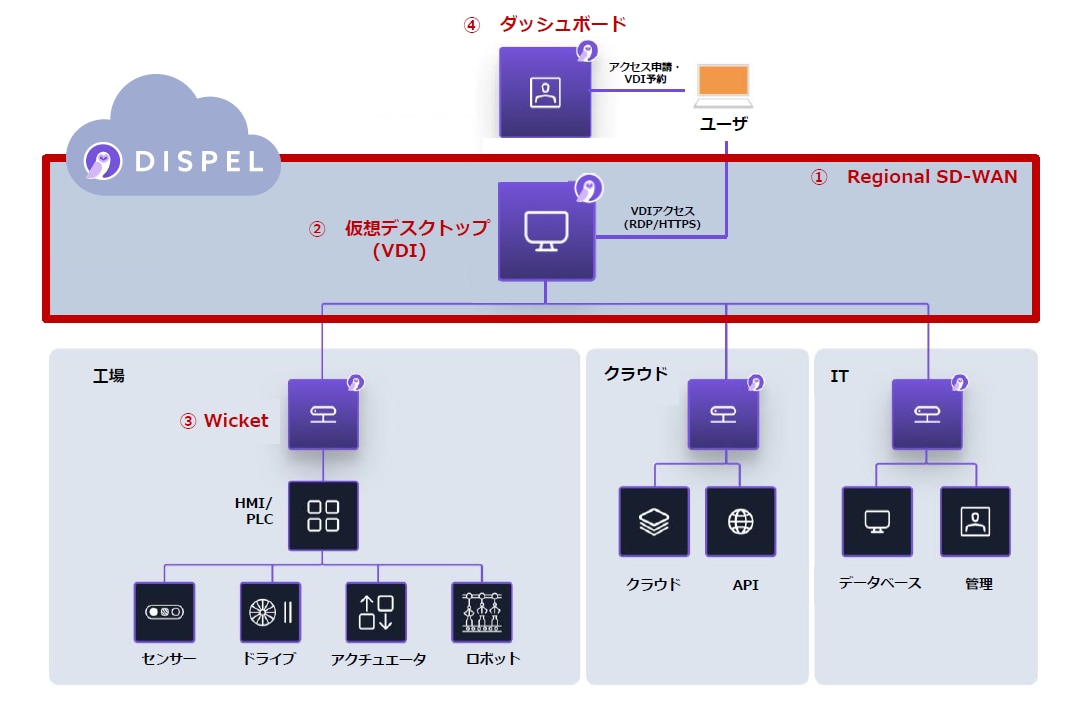
①Regional-SD-WAN
クラウドの通信基盤です。DispelがAzure上に構築するため、お客様のご要望に応じたAzureリージョンへ展開できます。
Regional-SD-WANは、Moving Target Defense(以下、MTD) の考え方に基づいた「入口」と「通信経路」が必要なときだけ動的に生成される通信基盤です。接続の「入口」となるVDIは、アクセスのたびに異なるIPアドレスと認証情報を持つ環境が払い出され、作業終了後に破棄されます。また、VDIからアクセス対象までの「通信経路」についても同様に、一時的な経路が必要な時間だけ生成されます。
②VDI
Regional SD-WANで生成されるVDIでは、複数のマスターイメージを作成できます。作業に必要なアプリケーションをあらかじめインストールし、ユーザーや作業内容に応じたイメージを用意することで、用途に応じて使い分けることが可能です。
なお、マスターイメージ内のアプリケーションの管理は、お客様にて実施いただきます。
③Wicket
④ダッシュボード
Dispelを利用するユーザーには、操作や管理を行うためのダッシュボードが提供されます。ダッシュボードで閲覧・設定できる内容は、ユーザーに付与された権限によって異なります。
■管理者が利用できる主な機能
- デバイスおよびユーザーの登録
- デバイスおよびユーザーのアクセス制御設定
- ダッシュボード上の設定操作ログの閲覧
- VDIやブラウザコネクトにおける作業録画の閲覧・エクスポート
- レポートの出力
- アクセス申請の承認
- VDIの予約および接続
■一般ユーザーが利用できる主な機能
- アクセス申請
- 承認後のVDI予約および接続
接続方法にかかわらず、ユーザーはダッシュボード経由で申請、予約、接続を行うことになります。ダッシュボードのログインにはMFA機能を利用できるほか、一部のIDaaSサービスとの連携にも対応しています。
Dispelを利用するために必要な設定は?
Dispelの利用にあたっては、Wicket設置のためのFirewall設定が必要です。
また、VDIへ接続するためのRDPクライアントが利用端末に必要となります。ただし、VDIはブラウザ経由(HTTPS)で接続することも可能です。お客様のセキュリティポリシーに合わせて接続方法を選択いただけます。
まとめ
Dispelは、シンプルな構成でありながら、ゼロトラストの考え方に基づいたセキュアなリモートアクセスを実現するクラウドソリューションです。
専用エージェントのインストールが不要で、設定やアクセス管理はダッシュボードから一元管理できます。さらに、Regional SD-WANやWicketなどのインフラを構成するコンポーネントの管理もすべてDispel側で行われるため、導入後の運用負荷を抑えることができます。
ゼロトラストに基づく安全なリモートアクセス環境をお探しの際は、ぜひDispelをご検討ください。