はじめに
多くの企業で利用されているVPNは、近年ではオフィス用途にとどまらず、製造現場や重要インフラなど、これまで外部と接続されていなかった拠点においても利用されるようになりました。その背景には、現地対応にかかるコストや時間、人材不足の対応を目的として、設備や制御システムに対する遠隔保守、メーカーや外部委託業者によるリモート作業のニーズが高まっていることが挙げられます。また、製造現場においても、データ活用による業務の効率化と高度化を目指したDX(デジタルトランスフォーメーション)が推進されていることも要因の一つとなっています。
一方で、昨今発生しているセキュリティインシデントでは、VPNが侵入経路として悪用される事例が数多く報告されており、特に製造現場においては、その影響が事業継続や安全面に直結するリスクとして顕在化しています。このような状況を受けて、VPNの運用方法を見直す動きや、VPNを廃止して新たなリモートアクセス手段を検討する企業が増えています。
本記事では、従来のVPNアクセスとDispelを利用したアクセス方式を比較し、それぞれの構成や設計の考え方にどのような違いがあるのかを整理するとともに、Dispelのセキュアリモートアクセスが適する企業や利用シーンについて解説します。
OT環境でのVPN利用の課題
VPNの本質は、「ネットワーク単位でアクセスを許可する」という思想です。一度認証が成功すると、複数の機器やシステムが存在する内部ネットワークへのアクセス経路が確立されます。そのため、漏洩した認証情報やVPNの脆弱性が悪用された場合、生産や物流、社会インフラを支える重要なシステムと設備に直接的な影響を及ぼす恐れがあります。対策するには認証強化やパッチの早期適用などに加えて、ユーザーごとの厳格なアクセス制御が必要になります。アクセス権の管理は複雑化しやすく運用負荷も増加しやすい傾向があります。
このように、VPNを用いたアクセス管理では、利用のしやすさを重視するとセキュリティリスクが高まり、セキュリティを重視すると運用や管理が煩雑になるという状態に陥りやすくなります。
Dispelが提供するリモートアクセス
Dispelは、ゼロトラストの考え方に基づいて設計されたリモートアクセスソリューションです。ユーザーごとにアクセス可能なデバイスや利用するポート/プロトコルを細かく制御する事ができます。Dispelは65,000を超えるポート/プロトコルをサポートしており、IT環境だけでなくOT特有の通信要件にも柔軟に対応できる点が大きな特長です。
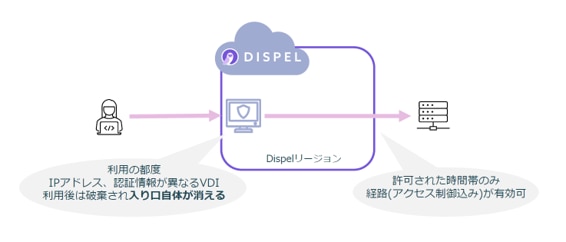
アクセスは常時許可されるのではなく、必要なタイミングでアクセス申請を行い、承認された時間帯にのみ権限が付与されます。必要最小限の権限を付与する「最小特権の原則」を実現することでアクセス先の安全性を高めます。
アクセス時には、毎回異なるIPアドレスとログイン情報が設定された、使い捨てのVDI(仮想デスクトップ)が払い出されます。 VDIを利用することで、ユーザー端末とアクセス先のデバイスが直接接続されることを防ぎ、安全なリモートアクセス環境を実現できます。さらに、VDIは利用のたびにリセットされるため、常にクリーンな環境で接続が可能です。 また、VDIはアクセス申請時に記録された接続元IPアドレスからのみに利用を制限できるため、不正利用のリスクを低減することもできます。
VPNとDispelの違い
- 認証VPN :ID、パスワード(多要素認証含む)Dispel :ID、パスワード(ワンタイムパスワード)アクセスの申請承認ワークフロー
- アクセス制御の単位VPN :ネットワーク単位Dispel :ユーザー、デバイス、ポート/プロトコル、時間のセットアクセス申請・承認を経て、必要な時間帯のみ権限を付与
- 接続方法VPN :ユーザー端末から対象ネットワークへ直接接続Dispel :Dispelの提供する使い捨てVDIを利用してアクセス
- 外部からの入口VPN :固定化されたVPNゲートウェイを外部に公開、利用者はその入口に接続結果として、公開されたIPアドレスが攻撃対象になりやすいDispel :入口となるVDIはアクセスが承認された時間帯のみ存在VDIのIPアドレスや認証情報は都度変更されるため攻撃対象となる固定的な環境をつくらない
- 管理者の運用負担VPN :脆弱性情報の収集、定期的なパッチ適用が必要Dispel :各コンポーネントはDispel側でアップデートエージェントレスのため、ユーザー端末の管理負担も軽減
Dispelでは、セキュアなリモートアクセスを実現するために必要な柔軟なアクセス制御、時間指定によるアクセス管理、端末環境に依存しない接続方式(VDI)、証跡管理といった機能をクラウドサービスとしてオールインワンで提供しています。さらに、これらを一元的に管理できるため、管理者の運用負担も軽減することが可能です。
Dispelが向いている企業・ユースケース
- OT環境や重要な設備・システムへのアクセスを管理したい企業製造設備や制御システムなど、限られたユーザーのみがアクセスを許可されているOT環境や重要なシステムに対して、厳格なアクセス制御と確実な証跡管理が求められている企業に適しています。誰が・いつ・どのシステムにアクセスしたのかを明確にし、リスクを最小限に抑えた運用を実現したいケースに有効です。
- 外部のパートナーやベンダーからのリモート接続が多い企業メーカーや外部委託業者など、外部の複数のパートナーからリモートアクセスを必要とする企業にもDispelは適しています。ユーザーやベンダーごとにアクセス可能なデバイスを明確に分ける事ができるため、システムへの不要なアクセスを防ぐ事ができます。また、アクセス方法をDispelのVDIに統一することで、ネットワークの入口を増やすことなく、安全に外部接続を管理することが可能です。
- VPNや踏み台サーバの運用負担・リスクに課題を感じている企業VPN機器や踏み台サーバを利用したリモートアクセスでは、構成の複雑化や運用負担の増加、突発的に公表される脆弱性への対応が課題になります。こうした管理・運用の煩雑さやセキュリティリスクに課題を感じている企業にとって、Dispelは高いセキュリティレベルを維持しながら、運用負担を大幅に軽減できる選択肢となります。
まとめ
リモートアクセスに求められる要件が高度化する中で、VPNだけでは対応が難しいケースも増えています。Dispelは、OT環境特有の要件を踏まえた、ゼロトラストの考えをもとに設計されたリモートアクセスソリューションです。
このブログが、自社の環境や運用課題に照らし合わせ、最適なアクセス方式を検討する一助としていただければ幸いです。