生成AIアプリに必要なガードレール [F5 AI Guardrails]
はじめに
前々回の記事では、AIワークロードに関する4つの領域におけるF5ソリューションをご紹介しました。
- AIデータデリバリ
- AIファクトリー負荷分散
- AIマルチクラウドネットワーク
- AIランタイムセキュリティ
前回の記事では、4つの領域の1つであるAIランタイムセキュリティの「脅威の検出」に焦点を当てて、「F5 AI Red Team」を紹介しました。
今回のテーマは「脅威に対する防御」です。
生成AIアプリは入力も出力も自然言語です。そのため、従来のWebアプリケーションセキュリティにおける構文(Syntax)ベースの手法だけでは脅威に対して十分な防御をすることができません。LLMは非決定論的な出力を生成します。そのため「何を出力してはいけないのか」を、事前に構文(Syntax)ベースで、完全に定義することも困難です。
重要になるのが、意味(Semantics)ベースのアプローチです。本記事では、生成AIアプリの”Guardrail(ガードレール)”となる「F5 AI Guardrails」について、ご紹介します。
なぜAIに「Guardrail」が必要なのか
従来のWebアプリケーションセキュリティにおける対策は、構文(Syntax)ベースで構築されています。例えば、ある文字列や正規表現パターンに合致した場合に攻撃と判断し、検知・防御するといったものです。
生成AIアプリにおいては、入力・出力ともに自然言語のため、AI特有の脅威による攻撃も自然言語で構成されています。自然言語だと、同じ意味を示す内容でも、表現を変えることで違った入力・出力を行うことが可能です。このような自然言語の特性があるため、自然言語で構成されるAI特有の脅威による攻撃に対して、構文(Syntax)ベースのような手法では、すべての攻撃パターンを網羅することができません。そのため、意味(Semantics)ベースのアプローチが重要になります。
その入力が攻撃なのか、その出力が妥当なのかを、入力・出力内容の意味を捉えて、判断する必要があります。この意味(Semantics)ベースのアプローチを「Guardrail(ガードレール)」と呼んでいます。意味(Semantics)ベースで、正常である範囲を「Guardrail(ガードレール)」として定義し、範囲を外れるものを異常として捉えます。
OWASP(Open Worldwide Application Security Project)が提供するOWASP Top 10においても、生成AIアプリに関する脅威としてOWASP Top 10 for Large Language Model Applications(LLM)が既に公開されています。
OWASP Top 10 for Large Language Model Applications
https://owasp.org/www-project-top-10-for-large-language-model-applications/
OWASP Top 10 for Large Language Model Applications日本語版
https://github.com/owasp-ja/Top10-for-LLM/tree/main
OWASP Top 10 for LLMのLLM01には「プロンプトインジェクション」、LLM06には「機微情報の漏洩」が挙げられています。「プロンプトインジェクション」は生成AI特有の新たな脅威の最たるものです。
これらは従来のWebアプリケーションセキュリティにおける対策では十分な防御ができないため、AI専用のセキュリティレイヤーが必要になります。
F5 AI Guardrailsとは
F5 AI Guardrailsは、ランタイムで、プロンプトインジェクションやジェイルブレイクなどAI特有の新たな脅威から生成AIアプリを保護します。さらに、有害な出力やガバナンス・コンプライアンスを遵守しない出力を阻止しながら、継続的な観測性を提供します
F5 AI Guardrailsは生成AIアプリに対して、3つのポイントでの機能を提供します。
入力(プロンプト)の検査
- AI特有の新たな脅威の検知・ブロック
- 不適切なトピックの検知・ブロック
出力(レスポンス)の制御
- 機密情報(PII)の検知・マスキング・ブロック
- 不適切なトピックの検知・ブロック
生成AIアプリのガバナンス強化
- すべての対話をトラッキング
- ログ・監査証跡の生成
F5 AI Guardrailsは以下のような特徴を持ちます。
毎月1万以上の最新防御パターンの提供
- 世界最先端のAI脆弱性データベースの活用
防御パターンをガードレールパッケージとして提供
- AIセキュリティガードレール(AI特有の脅威に対応)
- トピック制限ガードレール
- コンプライアンスガードレール
- PIIマスキング/ブロッキングガードレール
カスタム防御パターンの設定
- 自然言語で防御パターンを設定(GenAI Scanners)
- キーワードで防御パターンを設定(Keyword Scanners)
- 正規表現で防御パターンを設定(Regex Scanners)
脅威を可視化するダッシュボードを提供
- すべての対話をトラッキング
- ガードレールでの評価結果、実施アクション結果の確認
AIモデル自体のリスクや脆弱性を検出するには、F5 AI Red Teamを活用いただけます。F5 AI Red TeamおよびF5 AI Guardrailsによって、リスク・脆弱性の発見から攻撃の検知・防御までをカバーし、AIセキュリティのサイクルを実現します。
F5 AI Guardrailsの活用ケース
F5 AI Guardrailsは以下のようなケースで活用することができます。
生成AIチャットボットのセキュリティ強化
- AI特有の脅威に対する防御(プロンプトインジェクションやジェイルブレイクなど)
- トピック制限によるブランド保護
RAGを利用する生成AIアプリのデータ保護
- 個人情報のマスキング
- 機密データの漏洩防止
ガバナンス・監査対応
- 攻撃の可視化
- ログ・監査証跡の確保
各種AI法による規制への対応
F5 AI Guardrailsの位置づけ
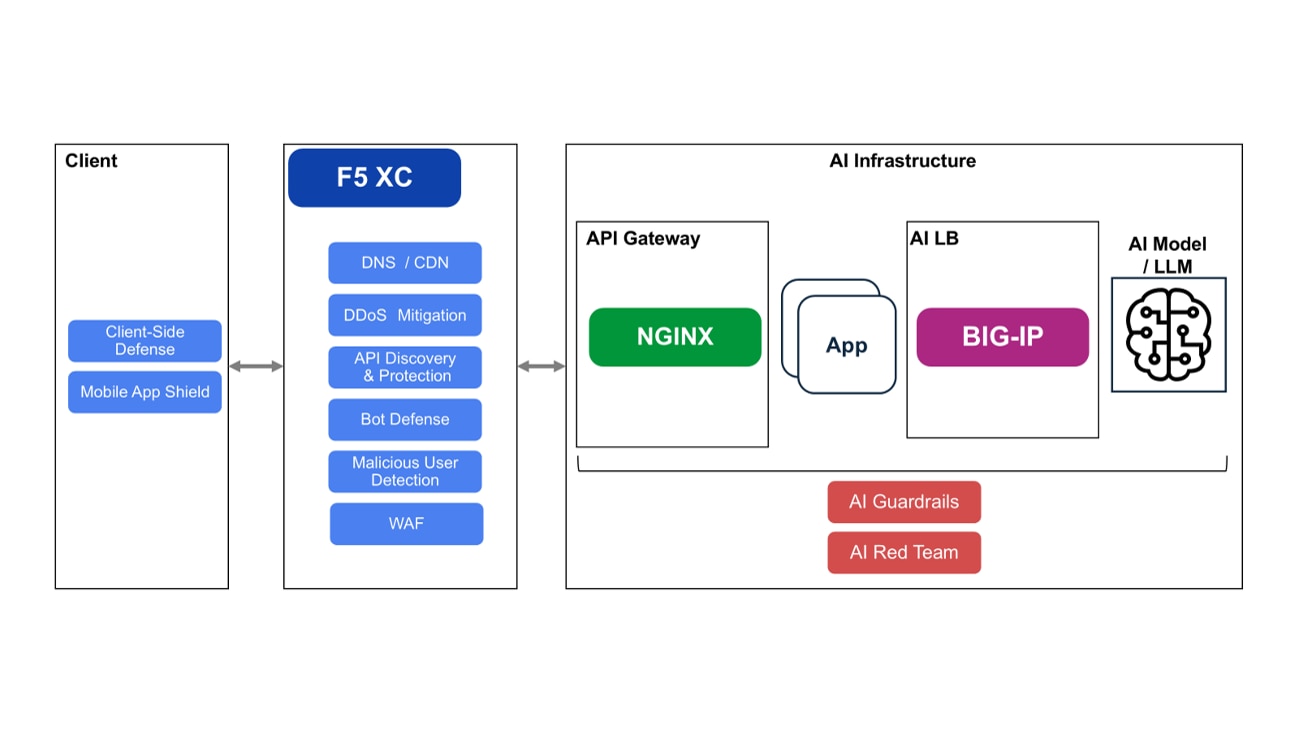
F5 AI Guardrailsは、AI専用のセキュリティレイヤーとして位置づけられています。そのため、Webアプリケーションセキュリティにおける手法が不要となったわけではありません。WAFやDDoS攻撃対策、Bot攻撃対策、APIセキュリティ(可視化と保護)も引き続き活用することが望ましいです。
アプリケーションデリバリ・アプリケーションセキュリティに関するF5ソリューションの全体像は次のイメージです。
まとめ
自然言語での対話が発生する生成AIアプリのセキュリティにおいて、従来のアプリケーションセキュリティのソリューションでは、十分な防御ができません。AIレイヤーのセキュリティでは、意味(Semantics)ベースのアプローチが必須となります。F5 AI Guardrailsは、豊富な最新防御パターンを元に、意味(Semantics)ベースのアプローチで、生成AIアプリに対するガードレール機能を提供します。
生成AIアプリのセキュリティでは、リスクや脆弱性を検出する「Red Team」と実際の防御をランタイムで担う「Guardrails」の双方が不可欠です。F5は、「F5 AI Red Team」「F5 AI Guardrails」を提供しています。
F5は、”Application Delivery and Security Platform”を掲げ、AIを含むあらゆるアプリケーションのデリバリ最適化、セキュリティ保護に関するソリューションを提供しています。生成AIアプリの公開(本番運用)へ進む企業にとって、F5は配信基盤とセキュリティの両面から支援を行います。
F5 AI Guardrailsは、「あらゆるアプリケーションのデリバリ最適化、セキュリティ保護」という目標の実現を支える重要なコンポーネントとなります。
F5 AI Guardrailsについて詳しく聞きたい場合は、以下フォームよりお気軽にご連絡ください。担当者よりご連絡させていただきます。