そのセキュリティ、
本当に突破されないと言えますか?
攻撃者の手口を安全に再現し、自社の防御力を継続的に検証。
自社でいつでも何度でも実行できる自動セキュリティ検証プラットフォーム。
「守れているつもり」を確かな防御へ変え、サイバーリスクを着実に低減する
攻撃者の手口を安全に再現し、自社の防御力を継続的に検証。
自社でいつでも何度でも実行できる自動セキュリティ検証プラットフォーム。
「守れているつもり」を確かな防御へ変え、サイバーリスクを着実に低減する
CURRENT
ファイアウォールもEDRも導入した。
では、それらは本当に、実際の攻撃を防げるのでしょうか。
守りを固めるだけでは、その効果を確かめられないまま「守れているつもり」に陥りがちです。
攻撃者と同じ手口で自ら試し、防御の実効性を確かめ続ける。それが、これからのサイバーセキュリティの前提です。
PROBLEM
「テストして終わり」では、済まなくなっている
近年、規制側はセキュリティ検証への要求を年々高めています。
たとえば金融庁は、サイバーセキュリティに関するガイドラインのなかで、
脆弱性診断およびペネトレーションテストを定期的に実施することを基本的な対応事項として求めています。
さらに、自組織のシステムを熟知した内部人材によるペネトレーションテストにまで踏み込む記述もあり、
「一度テストして終わり」では済まない流れが強まっています。
とはいえ、専門業者による大規模なテストを何度も回すのは、コストの面でも体制の面でも現実的ではありません。
だからこそ、自社で・いつでも・何度でも安全に攻撃を再現できる検証のアプローチが、
有力な選択肢として注目されています。
CONTACT
STRATEGY
サイバーセキュリティ現場で共通言語になりつつあるのが、
「CTEM(Continuous Threat Exposure Management:継続的脅威エクスポージャー管理) 」という考え方と、
それを支える「AEV(Adversarial Exposure Validation:攻撃者視点の露出検証)」という検証手法です。
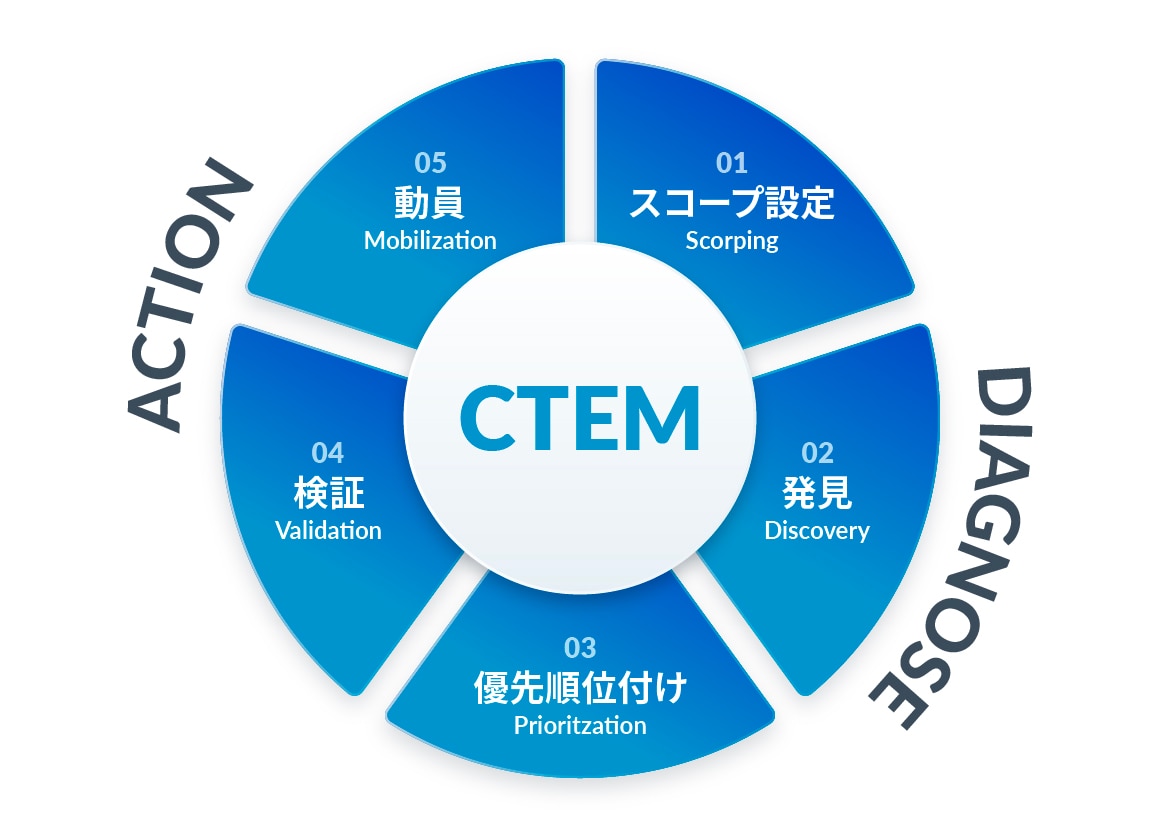
CTEMがリスクを継続的に見つけ・評価し・改善する全体の枠組みを示し、AEVがその要となる"検証"を攻撃者視点で実行します。
Penteraは、このAEVを自社で回せるプラットフォームです。
先に挙げた「多すぎる脆弱性」「悪用リスクの見極め」「対策の優先度」「対策の有効 性確認」。これらはいずれも、一度きりの点検では解決できない課題です。求められるのは、リスクを継続的に把握し、攻撃者の視点で検証と改善を繰り返す仕組みです。
その考え方を体系化したのが、CTEMです。CTEMは、組織が持つIT資産とセキュリティリスクを継続的に把握し、攻撃者視点で評価と改善を繰り返すことで、実効性の高いセキュリティ対策を実現するアプローチです。「防御を強化するだけ」から「攻撃される前提で検証し続ける」への転換を意味します。
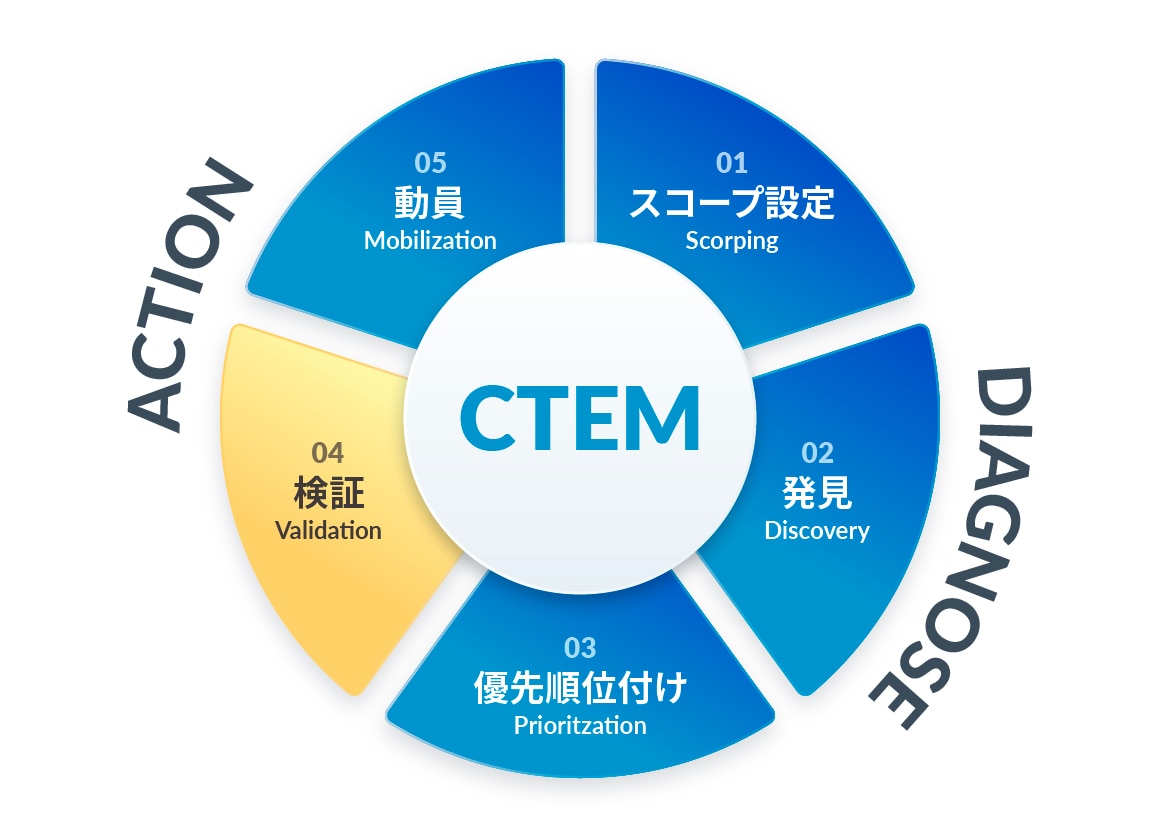
AEVは、攻撃者が使う手法を安全に再現しながら、自社環境のリスクが実際に悪用可能かどうかを継続的に検証します。脆弱性スキャンが「脆弱性の存在」を発見する技術であるのに対し、AEVは「その脆弱性が本当に侵害につながるのか」を確かめます。
これからの時代に求められるのは、「守るための対策」だけではなく、「攻撃される前提で検証し続ける対策」です。Penteraは、このAEVを自社で実行できるプラットフォームです。
FEATURES
Penteraは、攻撃者が実際に使う手法を安全に再現しながら、組織のセキュリティを継続的に検証するプラットフォームです。
脆弱性を単に発見するのではなく、実際の攻撃シナリオに基づいて「どのリスクが本当に侵害につながるのか」を可視化し、
効率的なサイバーリスク削減を実現します。
01
Penteraは、実際のサイバー攻撃で使われる手法を安全に再現し、組織の防御が有効に機能しているかを検証します。偵察から認証情報の窃取、横展開(ラテラルムーブメント)まで攻撃者の動きをたどり、防御が実際に検知・遮断できるかを確かめます。理論上のリスクではなく、現実に悪用可能なリスクを把握できます。
02
数千件の脆弱性から対応すべき項目を選び出すのは容易ではありません。Penteraは攻撃者の視点で侵害経路(アタックパス)を特定し、「どこから侵入できるか」「どの資産に到達するか」「どの設定ミスが原因か」を可視化します。危険がどこにつながるのかを、経路図として目で見て把握できます。
03
脆弱性管理ツールは「脆弱性が存在する」ことは分かっても、それが実際に悪用されるかまでは判断できません。Penteraは攻撃を実行し、「本当に侵害につながるリスク」だけを選り分けます。大量のアラートを悪用可能性で絞り込み、限られた人手と時間を、対処すべきリスクへ集中できます。
04
Penteraは「Do-No-Harm(害を与えない)」ポリシーを中核に据えた自動セキュリティ検証プラットフォームです。安全性を最優先に設計し、企画・開発から運用までソフトウェア開発ライフサイクル全体にセキュリティを組み込んでいます。世界中の企業が、ビジネスを止めることなく継続的な検証を実現しています。
Penteraは、検証の対象領域ごとに複数の製品で構成され、
検出したリスクの対応管理までを一気通貫で支えます。
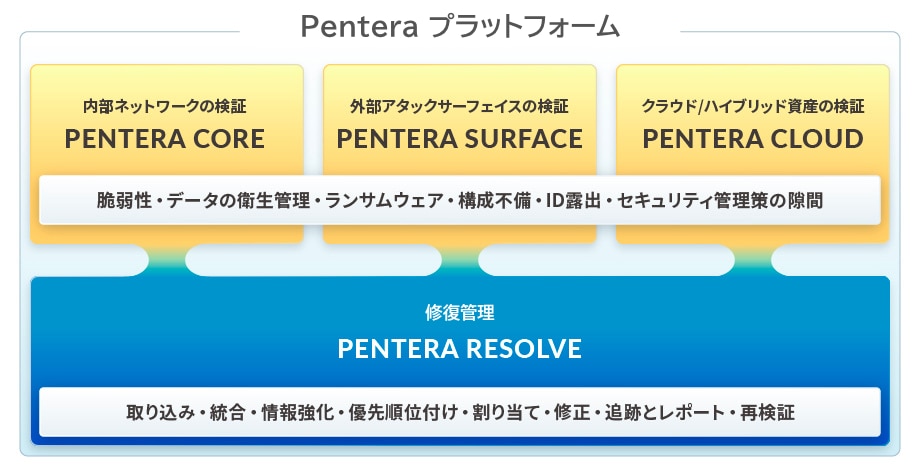
Pentera Core:内部ネットワークを対象に、攻撃者視点でペネトレーションテストを自動実行。Active Directoryやファイルサーバなど、内部の根幹機器の攻撃耐性を検証します。
Pentera Surface:インターネットに公開された資産(攻撃対象領域)を継続的に検出・検証します。
Pentera Cloud:クラウド環境のリスクを検証します。
Pentera Resolve:Core/Cloud/Surfaceが検出したリスクや他社製品のアラートを集約し、重複を削減。チケットを起票して担当者を割り当て、SLAで対応状況を追跡、再テストまでを管理します。
Penteraはエージェントレスで配備でき、端末ごとのインストールやメンテナンスの負荷が生じません。テスト対象を動的に増やすのも簡単で、
導入から検証開始までの障壁を大きく下げます。
CONTACT
SERVICE
Penteraの力を引き出すには、導入して終わりではなく、検証の設計から結果の活用までを支える伴走者が必要です。
テクマトリックスは、正規販売代理店として、多くの企業のセキュリティ検証を支えてきました。
01 | 豊富な導入・支援の実績 |
2001年以来20年以上にわたり、脆弱性診断・対策ソリューションのビジネスを展開してきました。その豊富な導入実績と製品ナレッジをもとに、お客様に最適な検証のかたちをご提案します。
02 | 製品スペシャリストに |
Penteraに精通した専任の営業とエンジニアが、製品の一次サポートまで対応します。単なる製品販売にとどまらず、検討から導入、その後の運用までを一つの窓口で一気通貫にご支援します。
03 | Pentera社との強固な |
Penteraの一次代理店として、メーカーと密接に連携できる体制を築いています。最新の製品情報や技術的な知見をいち早く取り込み、お客様の課題に的確にお応えします。
SERVICE
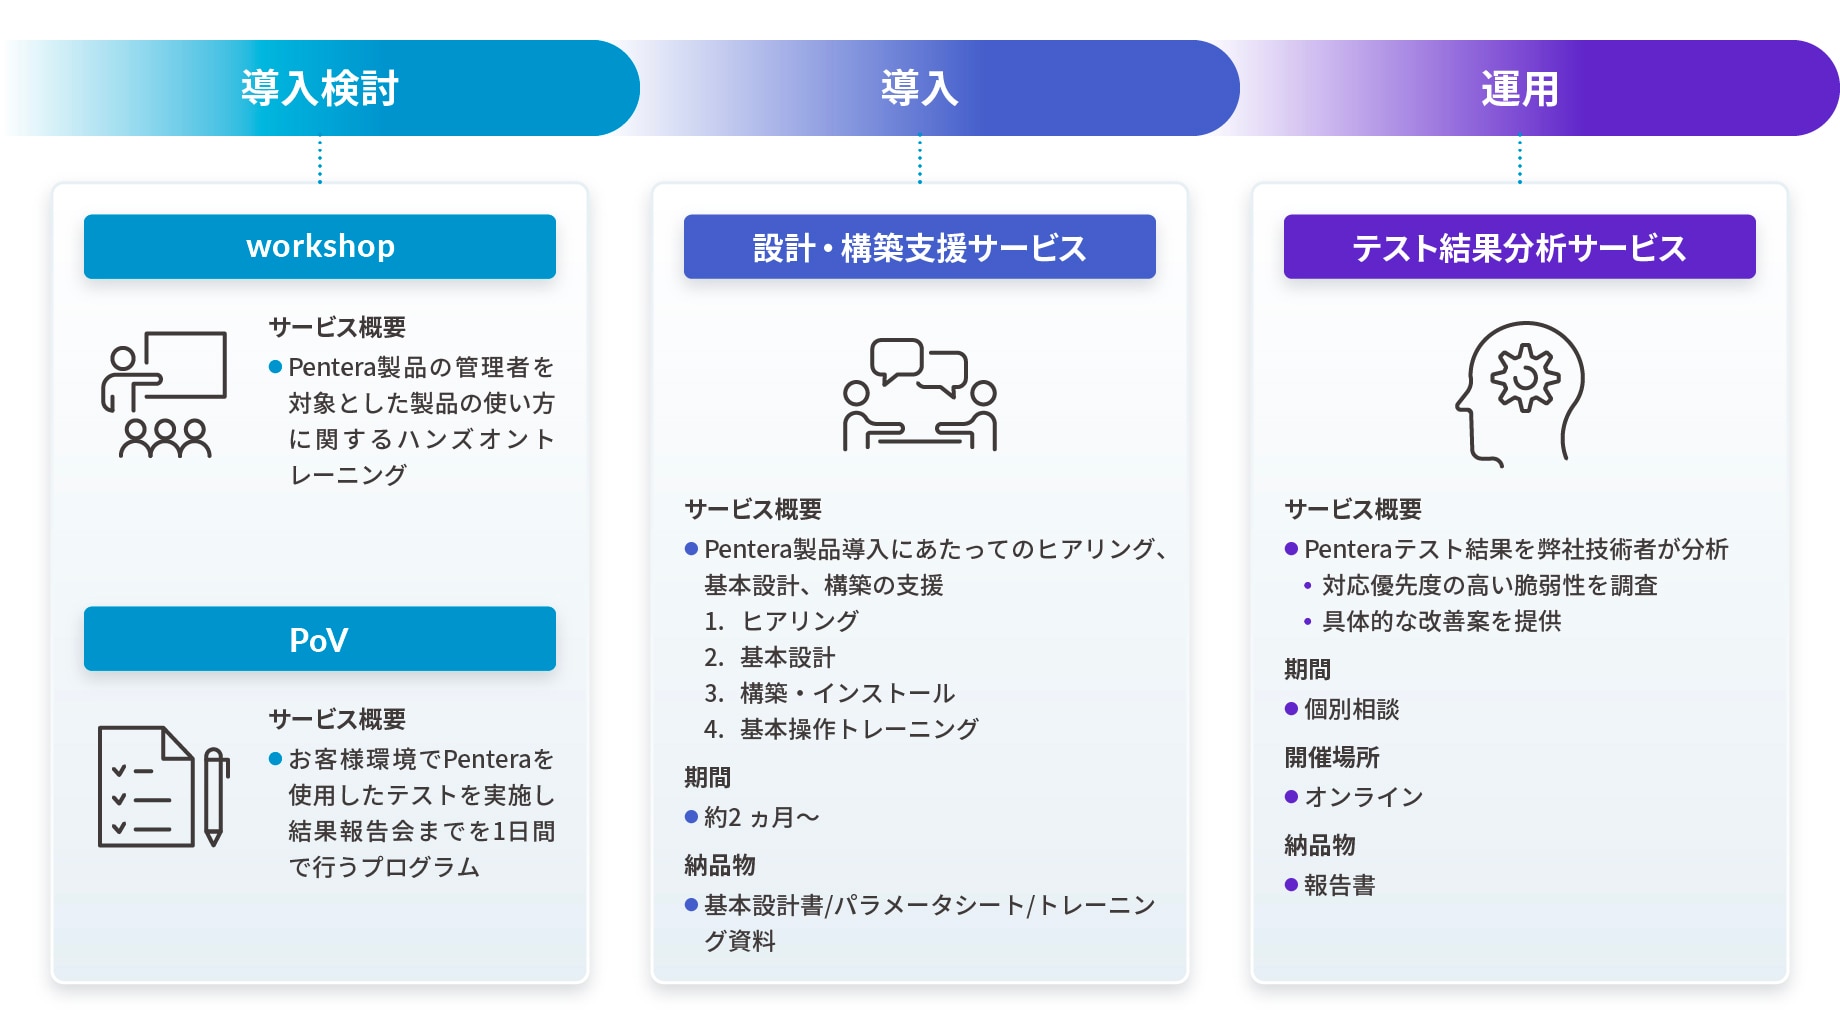
Penteraは、導入すれば自動で成果が出るツールではありません。
自社の環境に合わせて検証を設計し、結果を改善につなげてこそ、その真価が発揮されます。
テクマトリックスは、導入前の検討から、導入、そして運用まで。
お客様のフェーズに合わせた各種支援サービスをご用意し、Penteraの活用を一貫して伴走します。
CONTACT
「守れているつもり」から抜け出す第一歩は、実際に試してみることです。
テクマトリックスでは、テストの実施は1日、結果報告会は別日で行うPoV(導入前の検証・評価)をご用意しています。
自社の環境でPenteraがどこまでリスクを検証できるかを、導入前に体感できます。お気軽にお問い合わせください。
© techmatrix.,Inc. All Rights Reserved.